CloudBrink y Aryaka buscan resolver el mismo problema de rendimiento y calidad de la red bajo las nuevas condiciones de uso (trabajo desde casa o en cualquier lugar) pero con diferentes enfoques y tecnologías. Xcitium se presenta como un proveedor de soluciones de protección preventiva para endpoints. Tres soluciones presentadas en la edición 2023 de la conferencia NetEvents.
borde de la nube se creó en 2019, justo antes del Covid pero tenía la nariz hueca. Su lema es « Disfruta de la vida y del trabajo, La Nueva Oficina está en cualquier lugar » y ella introdujo un nuevo término: «Acceso híbrido como servicio (HAaaS)», una solución que se supone que garantiza la calidad de la experiencia del usuario, independientemente de su ubicación. Con su solución HAaaS, CloudBrink afirma ofrecer cinco coberturas geográficas más y una solución de extremo a extremo significativamente más rápida que los proveedores de soluciones tradicionales de VPN, ZTNA y SD-WAN.
Tu oficina, en cualquier lugar
borde de la nube ha integrado tecnologías existentes y otras desarrolladas internamente en una solución global. La solución incluye dos módulos: una aplicación para instalar en la PC y un módulo instalado en más de 600 puntos de presencia bajo el nombre FAST Edge y distribuido en todo el mundo (ver diagrama a continuación). También puede integrar un «Brink Connector» en el caso de una nube privada. De tal forma que esta segmentación permite corregir mucho más rápido las pérdidas de paquetes y así mejorar el rendimiento hasta en un factor de 30. Prevé más de 2000 puntos de presencia a final de año. CloudBrink se implementa en nubes públicas como AWS, Google Cloud, Azure, IBM y otras, así como en operadores de telecomunicaciones.
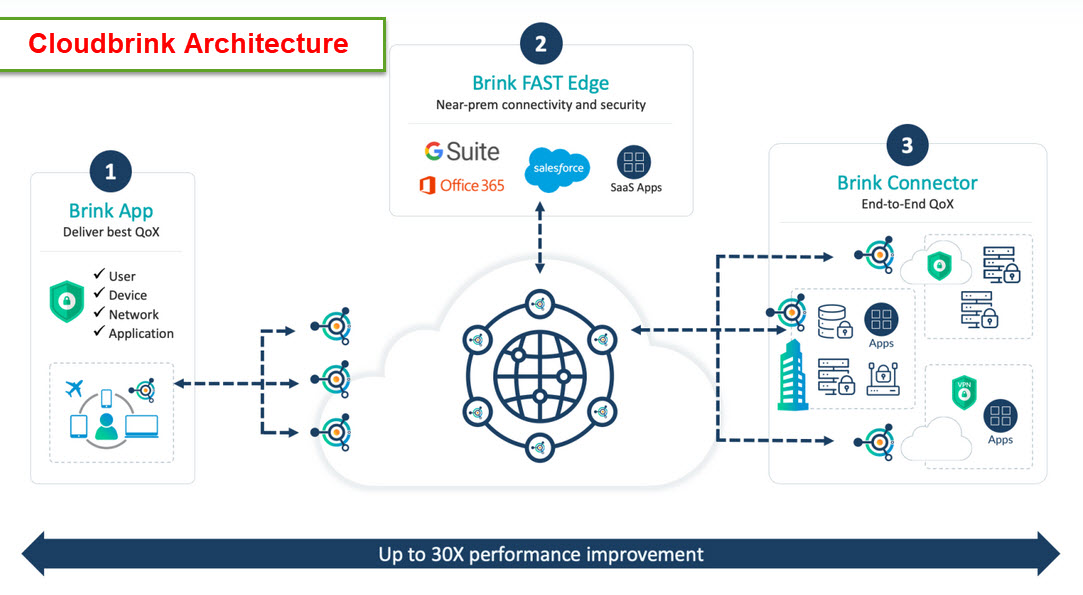
Lo principal es qué tan cerca es posible acercar los servicios empresariales al usuario. A diferencia de los competidores que suelen estar a 50-70 ms del usuario, CloudBrink da fe de que » la latencia media de nuestros FAST Edges en implementaciones de clientes es consistentemente de 4 a 7 ms« .
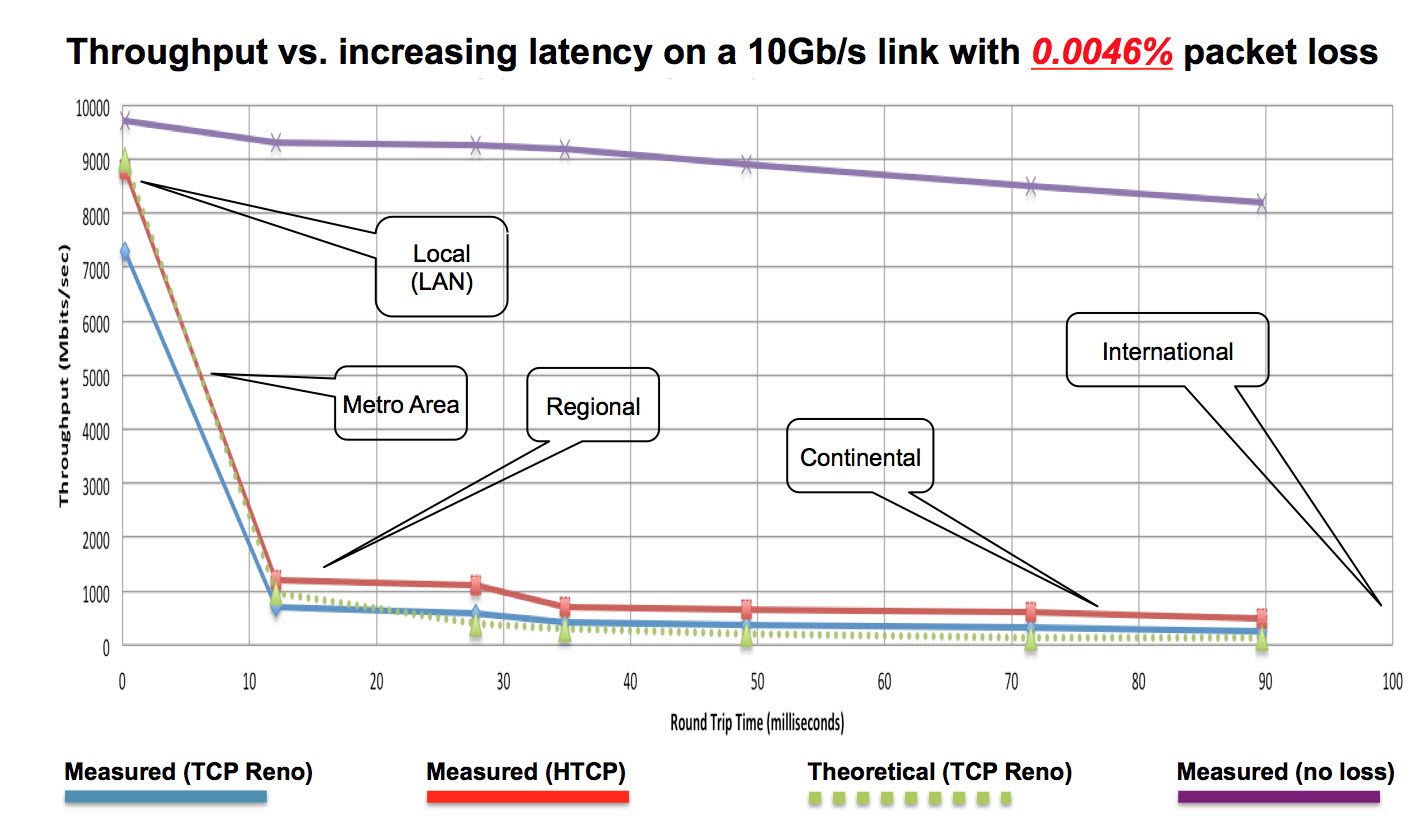
Este cifra espectáculo yo‘impacto de paquete perdido pérdida en EL actuaciones con a latencia creciente
(Fuente: Red de Ciencias de la Energía ESnet)
Hacia un SASE unificado
la otra empresa aryaka, es mayor. Fue creado hace una docena de años y ha recaudado casi $200 millones. Hoy se presenta como proveedor de soluciones SASE unificadas. También tiene como objetivo garantizar la calidad de la experiencia del usuario esté donde esté, especialmente en la empresa y especialmente fuera de la empresa.
Tiene puntos de presencia (POP Hiperescala) que cubren todo el mundo, los cuales están conectados por fibra óptica, capa 1 (que alquila a las telcos). Las capas 2 y 3 de su backbone están ubicadas en la nube, ofreciendo así un mejor rendimiento que la tecnología MPLS. La idea es garantizar en cada segmento, entre el usuario y el punto de acceso más cercano y entre los puntos de acceso, la calidad de transmisión para evitar la pérdida de paquetes.
 Tecnología Garantía de aplicación se implementa en POP, lo que proporciona información sobre fluctuaciones, latencia y pérdidas por aplicación y por usuario para lograr un rendimiento óptimo de la aplicación para usuarios locales y remotos. Además, Aryaka está mejorando su oferta de SD-WAN al aprovechar su oferta FlexCore, una red troncal global de Capa 2 y Capa 3 y agregando características ricas y navegación intuitiva a su portal de clientes MyAryaka.
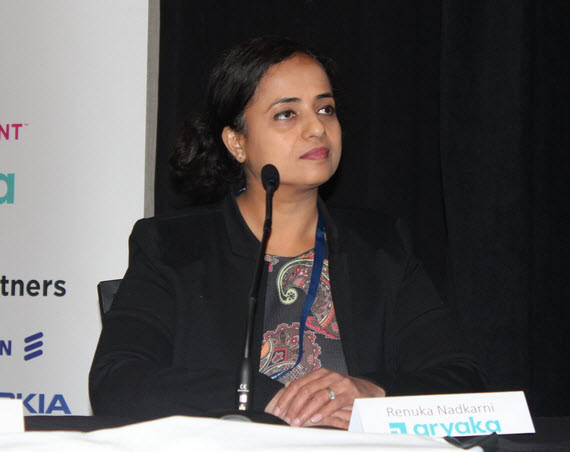
“Con las amenazas de seguridad en aumento y todas las empresas convirtiéndose en empresas distribuidas, las empresas de todos los tamaños y en todas las industrias buscan un socio que pueda ofrecer una continuidad y resiliencia empresarial óptimas. simplicidad operativa global y aplicación de seguridad unificada. Hay muy pocos proveedores que puedan ofrecer de manera efectiva los tres elementos como parte de una oferta SASE unificada”.dice Ruka Nadkami, gerente de producto de Aryaka.
Pequeño detalle, Aryaka significa digno de confianza y noble en sánscrito. Finalmente, ¿no deberían todas las empresas llamarse Aryaka?
Es mejor prevenir que curar
 Xcitio – anteriormente Commodo Security Solutions – se especializa en seguridad de Endpoint pero con un enfoque ligeramente diferente al de los proveedores de soluciones EDR (EndPoint Response) tradicionales. Mientras estos últimos trabajan para detectar malware en los flujos que llegan al EndPoint, Xcitium hace prevención. «Tan pronto como un elemento desconocido o sospechoso ingresa al Endpoint, lo ponemos en cuarentenaexplicó Ken Levine, CEO de Xcity. Pero para no penalizar el rendimiento, normalmente se puede procesar en una especie de sandbox que lo aísla y evita que contamine el sistema”. Un enfoque de confianza cero adoptado por casi todos los proveedores de seguridad en la actualidad que intenta lograr el equilibrio adecuado entre seguridad y productividad.
Xcitium no pretende ser el único proveedor que ofrece una solución de este tipo, pero ha desarrollado un enfoque propio y que ha sido objeto de patentes bajo el nombre de “ZeroDwell Containment Technology”. Xcitium centra sus esfuerzos comerciales en las pymes sin excluir a las grandes empresas. Informa de unos 5.000 clientes.
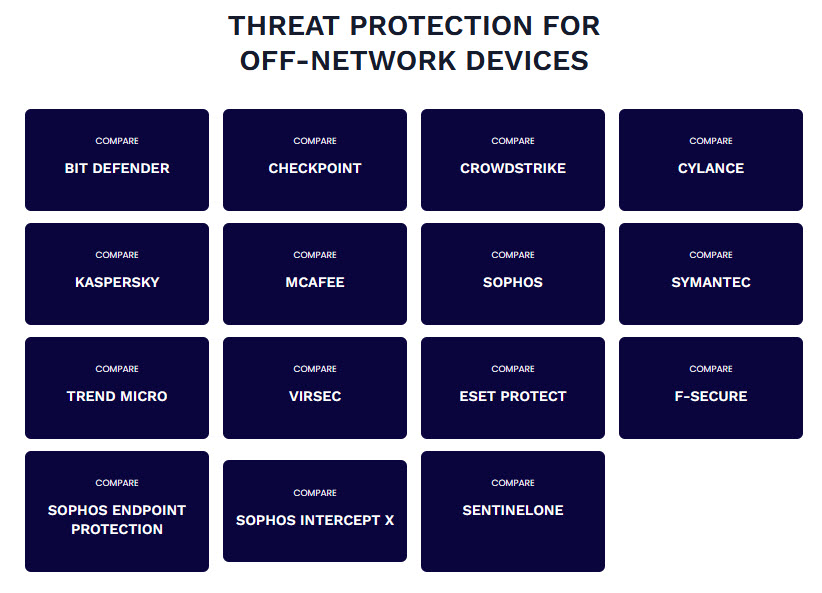
En su sitio web, Xcitio ofrece un gráfico que compara la solución con todos estos principales competidores.
«No importa cuán buena sea una solución EDR, siempre dejará pasar elementos no deseados como malware y otro ransomware» continúa Ken Levine. Con más de 500 000 piezas de malware creadas todos los días, los proveedores de soluciones EDR tradicionales no podrán detectar entre el 1 % y el 5 % de estos flujos dañinos que pueden causar daños significativos. De tal forma que no seamos competidores de estos proveedores sino complementarios”. Sin embargo, no duda en compararse con los principales proveedores del mercado.
Xcitium ha firmado alianzas con nueve proveedores de EDR que permiten que las dos soluciones se utilicen de manera integrada. «Si bien no es posible afirmar que nuestra solución sea segura, podemos indicar que en 5 años las 5.000 empresas que utilizan Xcitium no se han infectado».
Xcitium continúa su desarrollo y acaba de firmar un acuerdo comercial con una decena de distribuidores de valor añadido (VAD) en América, Asia y Europa. En el Viejo Continente, se trata de Westcoast Cloud en Reino Unido y TowersIT en España.
Lea también:
Unificado o integrado, ¿cuál es el futuro de SASE?
Cuatro razones para implementar una solución XDR hoy
XDR, detrás de la pedrería y las lentejuelas…
Es hora de desmitificar los conceptos erróneos que circulan sobre XDR
SASE & Zero Trust: la combinación clave para la seguridad…
¿Por qué encontrar el proveedor de SASE adecuado preparará la red para el futuro?
[