
Frente a los ataques amplificados por la IA generativa, la ciberseguridad navega en un entorno cada vez más complejo. Desde los sistemas operativos hasta las infraestructuras de la nube, los ciberdelincuentes están explotando cada vulnerabilidad con técnicas cada vez más sofisticadas, lo que pone a prueba la resiliencia de las empresas. Aquí está el Panorama 2024 elaborado por Elastic.
El nuevo Informe de amenazas globales 2024 de Elastic Security Labs proporciona un primer panorama integral de amenazas durante el año pasado. Como era de esperar, no es muy optimista. La observación es terrible: a pesar de los esfuerzos de las empresas por mejorar su resiliencia, a pesar de regulaciones cada vez más estrictas, a pesar de la concienciación de todos, a pesar del rendimiento de las herramientas de seguridad impulsadas por la IA, » Los ecosistemas amenazados continúan prosperando como nunca antes. ».
Nuevas amenazas orquestadas a la IA
El informe revisa la evolución de las amenazas y las técnicas de ataque. En particular, revela cómo la inteligencia artificial generativa está redefiniendo el panorama de las amenazas cibernéticas, marcando el comienzo de una nueva era de desafíos sofisticados de seguridad de TI.
Evolución de los vectores de ataque
La innovación del phishing representa una de las transformaciones más significativas. Los sistemas de inteligencia artificial ahora generan comunicaciones ultrapersonalizadas con una autenticidad notable, lo que marca una evolución importante en la ingeniería social. Esta mayor sofisticación de los ataques aumenta significativamente su tasa de éxito, lo que requiere una reevaluación de las estrategias de defensa tradicionales.
Tecnologías emergentes y nuevos riesgos
El aumento de los deepfakes es un hecho particularmente preocupante. Estas tecnologías de manipulación audiovisual impulsadas por IA representan una amenaza emergente con implicaciones de gran alcance para la integridad de la información y la seguridad organizacional. Aunque su despliegue sigue siendo limitado, su potencial disruptivo merece especial atención. Sobre todo porque los pequeños modelos generativos multimodales se están multiplicando y la IA como GrokAI apenas ofrece filtros para contrarrestar usos nocivos.
Innovación en malware
Finalmente, la evolución hacia el malware “inteligente” marca una nueva frontera en ciberseguridad. Los nuevos sistemas adaptativos, enriquecidos por la IA, demuestran la capacidad de evolucionar en respuesta a los mecanismos de defensa, presagiando un aumento significativo de la complejidad de las ciberamenazas en los próximos años. Y esto, evidentemente, es muy preocupante.
Amenazas por sistemas operativos
Pero basta de previsión… Si echamos la vista atrás, al año pasado, descubrimos un panorama de amenazas bastante similar al del año pasado impulsado por un panorama de malware que continúa evolucionando y volviéndose más sofisticado.
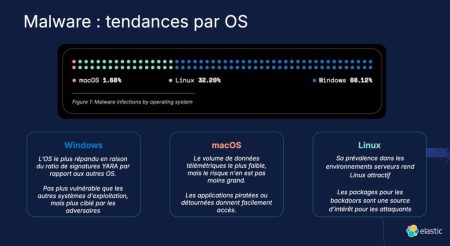
Entonces, ventanas sigue siendo el sistema operativo más atacado por malware con un 66,12%. Sin embargo, los autores del informe destacan que “ ventanas sustantivo, femenino—No soy más vulnerable hoyarce que otros sistemasEsto de la explotación, simplemente es más específico.creado por ciberatacantes ».
Asimismo, a pesar de algunos defectos espectaculares, macos permanece relativamente al margen del malware y representa solo el 1,68% de los ataques totales. Una vez más, los autores señalan que aunque el volumen de datos telemétricos es el más bajo, el riesgo no es menos grande. Las aplicaciones pirateadas o secuestradas proporcionan un fácil acceso.
Finalmente las amenazas linux ganando un poco más de terreno cada año. Actualmente representan un tercio de los ataques (32,20%) en general. Evidentemente, esto se explica por su prevalencia en entornos de servidores (especialmente en la Nube).
Amenazas por tipo
Por supuesto, el informe no se centra sólo en los objetivos. También está interesado en diferentes formas de malware y su evolución.
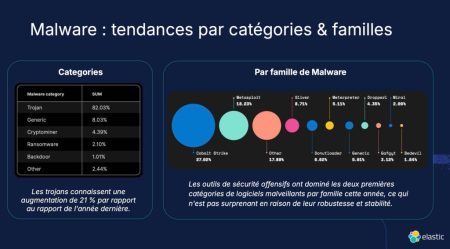
Los troyanos dominan en gran medida el panorama de amenazas y representan el 82,03% de las infecciones detectadas. Esta preponderancia se explica por su mayor capacidad para hacerse pasar por software legítimo, facilitando así su distribución. Una vez instalados, suelen servir como mecanismos para implementar otras cargas útiles, como ladrones de información o herramientas de acceso remoto.
Los mineros de criptomonedas, si bien disminuyeron respecto al año anterior (del 21,8% al 4,39%), siguen siendo una amenaza notable. Este malware explota los recursos de los sistemas infectados para extraer criptomonedas, lo que provoca una sobrecarga del sistema y altos costos de energía para las víctimas. Entre las nuevas familias identificadas, MOTOR FANTASMA destaca por su capacidad de desplegarse durante intrusiones para realizar operaciones de criptominería.
El ransomware sigue representando una amenaza crítica, aunque sólo representa el 2,1% de las infecciones detectadas. Su impacto se ve amplificado por las técnicas de extorsión y robo de datos que a menudo acompañan a sus implementaciones. Estos ataques provocan importantes pérdidas financieras, así como daños a la reputación de las organizaciones objetivo.
Las puertas traseras (1,01%) también son una herramienta común de los ciberdelincuentes, ya que permiten el acceso persistente a los sistemas comprometidos. Este malware, a menudo oculto en otras aplicaciones o en bibliotecas de códigos y contenedores, facilita las intrusiones repetidas y la escalada de ataques.
La nube en la mira
El informe también destaca destaca la creciente importancia de las amenazas relacionadas con los entornos de nubeque ahora se están convirtiendo en objetivos principales para actores maliciosos. La rápida adopción de la nube, combinada con configuraciones complejas y a veces poco seguras, ha amplificado los riesgos. Los entornos híbridos y de múltiples nubes son particularmente vulnerables porque aumentan los puntos de entrada potenciales para los ataques.
Los ciberdelincuentes suelen aprovechar errores de configuración, como permisos excesivos o API inseguras, para obtener acceso a datos confidenciales. Estas fallas permiten intrusiones que pueden provocar una filtración masiva de datos, robo de identidad e interrupciones del servicio. Así, los ataques dirigidos a entornos de nube aumentarán casi un 30% en 2024.
Otro vector de ataque notable es la explotación de vulnerabilidades en las infraestructuras de la nube, en particular a través de contenedores mal protegidos. Los ciberdelincuentes utilizan estas debilidades para infiltrarse en los sistemas y ejecutar cargas útiles, como ransomware o mineros de criptomonedas.
Estrategias de mitigación y gobernanza
Para los ponentes, la respuesta estratégica a este panorama de amenazas cada vez más variado requiere un enfoque multidimensional que combine el desarrollo de programas de formación de usuarios especializados (en particular para formarles en nuevas formas de phishing y estafas deepfake), la integración de la concienciación sobre las amenazas de la IA en la seguridad estrategias y adopción de marcos de gobernanza sólidos (NIST, Gartner) para regular el uso de la IA.
Esta evolución del panorama de amenazas resalta la importancia crítica de un enfoque proactivo y estructurado de la ciberseguridad, integrando tecnologías avanzadas y capacitación continua.
Para saber más: Elastic publica el Informe de amenazas globales 2024 — Elastic Security Labs
[
