El ciberataque a Dropbox y la consiguiente exfiltración de datos es uno de los platos fuertes de la semana: la radiografía de un ataque de phishing que arroja luz sobre los errores que no se deben cometer y la evolución de las técnicas de los ciberdelincuentes…
Dropbox ha confirmado que sufrió una filtración de datos que involucró a un actor malicioso que obtuvo acceso a credenciales, datos y otros secretos en sus repositorios de código internos de GitHub. Este artículo explica exactamente qué sucedió, qué NO sucedió y cuál es el impacto potencial para los usuarios de Dropbox.
Qué sucedió durante la violación de datos de Dropbox
Un actor de amenazas obtuvo acceso a una cuenta de GitHub perteneciente a un desarrollador de Dropbox que quedó atrapado en un intento de phishing. Este desarrollador comprometido, a su vez, proporcionó al atacante acceso a aproximadamente 130 repositorios de código interno. Dropbox afirma que estos repositorios de código no estaban relacionados con sus aplicaciones, pero que estos repositorios contenían bibliotecas de terceros modificadas, prototipos internos y otras herramientas internas. Aunque los repositorios no están conectados a sus aplicaciones principales, Dropbox admitió que algunos secretos expuestos en claro, incluidas las claves API y otras credenciales, estaban en el código.tanto como «algunos miles de nombres y direcciones de correo electrónico pertenecientes a los empleados de Dropbox».
El ataque de phishing de Dropbox: paso a paso
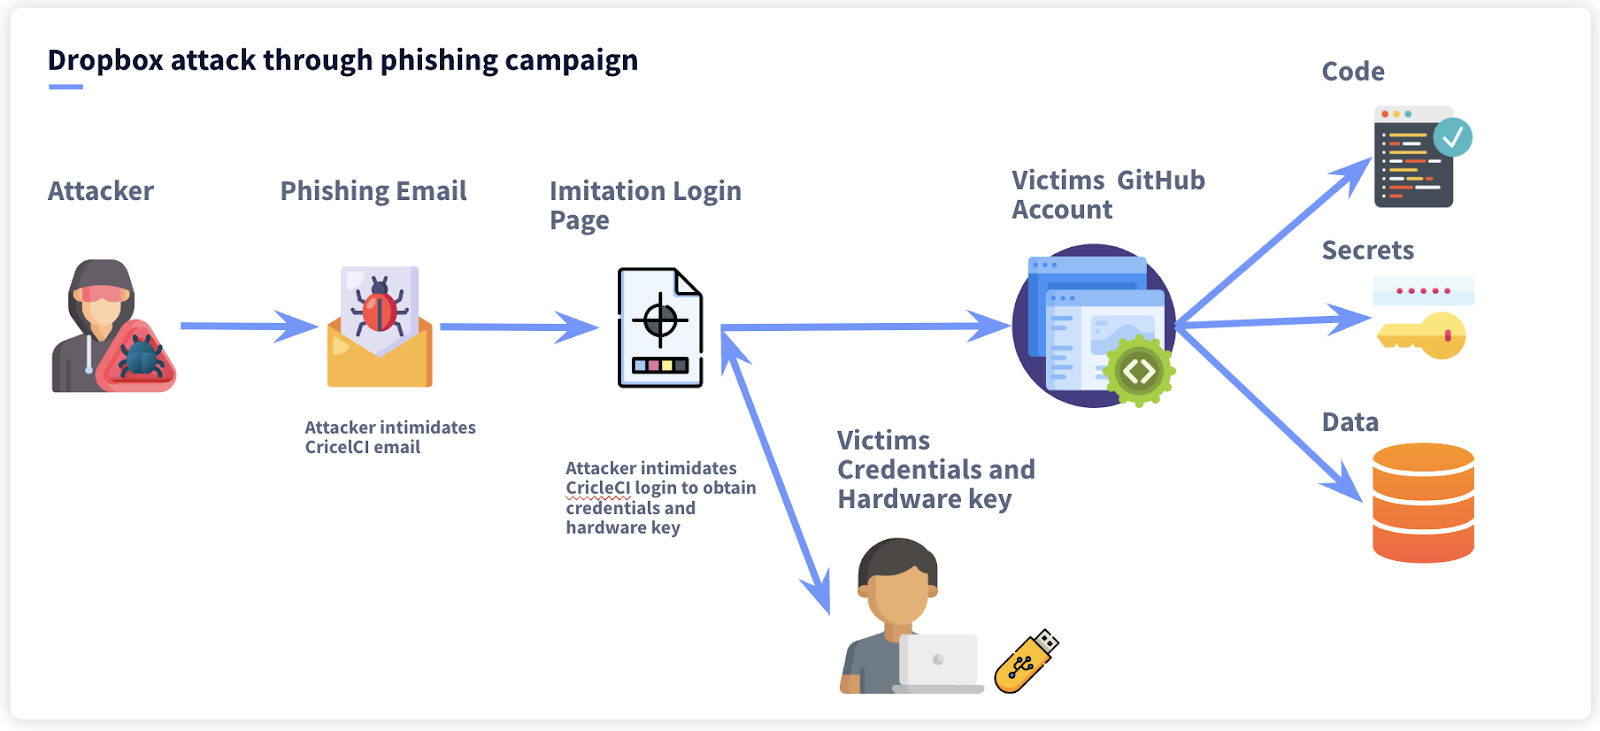
1- El atacante envió un correo electrónico de phishing generalizado haciéndose pasar por CircleCI, una popular plataforma de CI/CD utilizada internamente por Dropbox.
2- El correo electrónico de phishing dirigió a la víctima a una página de inicio de sesión de CircleCI suplantada donde el usuario tenía que ingresar sus credenciales de GitHub. CircleCi permitió a los usuarios iniciar sesión con las credenciales de GitHub.
3- El sitio de imitación también pedía a los usuarios que ingresaran una contraseña de un solo uso (OTP), generada por su clave de autenticación de hardware.
4- El atacante estaba utilizando la contraseña y las credenciales únicas proporcionadas por el usuario para acceder a la cuenta de GitHub de la víctima.
5- El atacante clonó 130 repositorios internos, compuestos por código público y privado.
6- Los próximos pasos del atacante no están inmediatamente claros en este momento, pero en ataques similares, el atacante buscó información confidencial como secretos para moverse lateralmente hacia sistemas más sensibles.
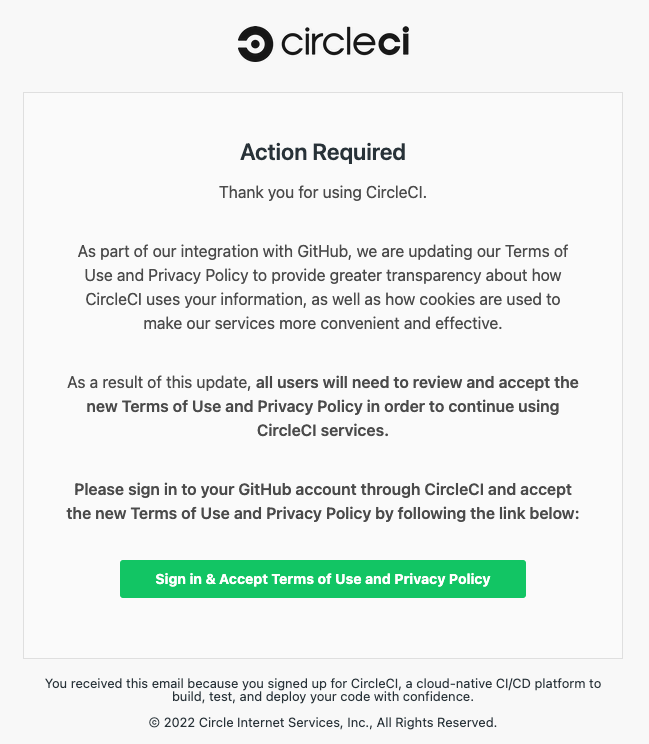
Correo electrónico de phishing enviado por el atacante
Este ataque no fue solo una campaña de phishing de rociar y rezar que provendría de un ataque poco sofisticado. El hecho de que el atacante aparentemente supiera que Dropbox estaba usando CircleCI y pudiera comunicarse con una clave de hardware y pasar la contraseña de un solo uso al atacante muestra un mayor nivel de sofisticación.
También sabemos que un ataque muy similar ocurrió casi al mismo tiempo en la comunidad más amplia de GitHub.también falsificando un correo electrónico de CircleCI y una pantalla de inicio de sesión, por lo que se sospecha, pero no se confirma, que es el mismo actor.
¿Qué tan grave es la brecha de seguridad de Dropbox?
El alcance de la violación se desconoce en este momento.ya que el código fuente robado por el pirata informático no se ha publicado y Dropbox no ha confirmado a qué sistema podrían acceder las claves API y otras credenciales.
Dropbox dijo en un comunicado: “Creemos que el riesgo para los clientes es mínimo. Debido a que nos tomamos en serio nuestro compromiso con la seguridad, la privacidad y la transparencia, hemos notificado a los afectados y estamos compartiendo más información aquí”. y lo que es más importante, también declararon: «También revisamos nuestros registros y no encontramos evidencia de abuso exitoso».
De hecho, esto indicaría un riesgo mínimo para los clientes de Dropbox, pero como hemos visto en muchas otras infracciones, los atacantes pueden pasar lateralmente de las herramientas internas a la infraestructura central, en este punto no hay evidencia que respalde esto.
Mientras tanto, Dropbox reveló que «El código y los datos que lo rodean también incluían algunos miles de nombres y direcciones de correo electrónico pertenecientes a empleados de Dropbox, clientes actuales y pasados, prospectos y vendedores».
¿Dropbox no es lo suficientemente seguro?
Si bien la presencia de credenciales y datos de texto sin cifrar en los repositorios de código de Dropbox es claramente preocupante, este no es un problema aislado en Dropbox. Al mismo tiempo, podemos ver que Dropbox implementó medidas de seguridad adicionales, como tokens de hardware, que habrían dificultado mucho los ataques exitosos.
Finalmente, también debemos tener en cuenta que, según Dropbox, sus registros no revelaron ningún acceso desconocido a sistemas críticos, lo que demuestra que el ataque fue detectado a tiempo. Si bien esto no significa que Dropbox sea inmune a los ataques, muestra que la empresa se toma en serio la seguridad, pero aún tiene margen de mejora en algunas áreas.
¿Qué debo hacer como usuario de Dropbox?
No consideramos esta infracción una razón para no ser usuario de Dropbox. Utilice este evento para garantizar buenas prácticas de seguridad, como la rotación periódica de contraseñas y la configuración de MFA en su cuenta de Dropbox. Además, como siempre, tenga cuidado con los correos electrónicos sospechosos y las URL desconocidas que llegan a su bandeja de entrada de correo electrónico.
un problema mayor
«Dropbox es el último de una lista creciente de empresas como Uber, Twitch, Samsung y Nvidia cuyos repositorios de códigos internos han sido atacados y explotados por piratas informáticos».
Este ataque sigue una tendencia alarmante de atacantes que tienen como objetivo las herramientas de desarrollo, especialmente los repositorios de git.
Como muestra este ataque, los secretos de código claro y las credenciales en el código fuente son un gran problema. Puede verlo en la reciente violación de Uber o en la exposición del código fuente de Samsung, Nvidia, Twitch y muchas otras compañías. Es crucial que las empresas escaneen su código fuente, incluido el historial de versiones completo, en busca de secretos para evitar que los atacantes puedan pasar de los repositorios de código a una infraestructura más crítica.
___________________
Par mackenzie jacksonDesarrollador y defensor de la seguridad, GitGuardian
Lea también:
Seguridad de aplicaciones: el nuevo segmento de detección de secretos.
Los secretos del código más que nunca expuestos
¡Tienes que cuidar tus credenciales codificadas!
Demasiadas filtraciones de secretos de empresa a través de GitHub…
[