Cuando hablamos de asegurar el código fuente, a menudo pensamos en pruebas estáticas (SAST) o análisis de composición de software (SCA). Entonces, ¿cómo explica que los principales actores en el mundo de DevOps afirmen el surgimiento de un nuevo segmento llamado «detección secreta»?
Los desarrolladores manipulan cantidades cada vez mayores de secretos, como claves API para interconectar infraestructuras en la nube, plataformas SaaS, bases de datos y microservicios.
Dado que estas credenciales están destinadas a usarse mediante programación, con demasiada frecuencia terminan en el código fuente, lo que representa una gran amenaza.
En este artículo veremos las razones fundamentales por las que la forma de desarrollar software ha cambiado tan drásticamente que los secretos en el código fuente se han convertido en un gran problemay por qué las soluciones existentes, como los programas de capacitación para desarrolladores, las revisiones de código y las soluciones de administración de secretos, no son suficientes.
La forma en que se desarrollan las aplicaciones ha creado un nuevo desafío.
Las aplicaciones ya no son monolitos independientes, ahora se basan en miles de bloques independientes: infraestructura en la nube, bases de datos, componentes SaaS como Stripe, Slack, HubSpot, por nombrar algunos. Este es un cambio significativo en el desarrollo de software. Los secretos son el pegamento que une estos diferentes bloques que componen una aplicación al establecer una conexión segura entre ellos, lo que les permite transmitir información y datos.
El uso de este método de arquitectura distribuida tiene muchas ventajas, incluida la capacidad de actualizar los servicios de forma independiente, escalar los servicios rápidamente y descargar el trabajo de desarrollo a servicios dedicados, como los proveedores de servicios. SaaS. Sin embargo, hay un inconveniente, ya que ahora debe administrar todos los secretos que conectan estos diferentes elementos, que pueden sumar cientos o incluso miles de secretos.
Dado que estos secretos están diseñados para usarse mediante programación, a menudo terminan codificados en código fuente. Esto se puede hacer incluyéndolos en el código fuente de la aplicación, en los archivos de configuración, en los archivos de entorno o por cualquier otro medio. El problema es que el código fuente está ampliamente distribuido. El código se copia y transfiere a todas partes, y git está diseñado de una manera que permite, si no promueve, la distribución gratuita de código. Los proyectos pueden clonarse en varias máquinas, bifurcarse en nuevos proyectos, distribuirse a clientes, hacerse públicos, etc. Cada vez que se duplica en git, también se duplica el historial completo de ese proyecto.
El peor lugar donde pueden terminar los secretos es en los repositorios públicos de git, pero sucede con alarmante regularidad. El informe State of Secrets Sprawl de 2022 muestra que se detectaron más de 6 millones de secretos en repositorios públicos en 2021, un aumento del 50 % con respecto a 2020. Por supuesto, estas cifras no incluyen la enorme cantidad de secretos en el interior de depósitos privados.
¿Por qué las soluciones existentes no resuelven este problema?
La forma en que se desarrollan las aplicaciones ha evolucionado, al igual que la forma en que trabajan los desarrolladores y la forma en que protegen el código. Todas estas medidas son excelentes para garantizar la seguridad del código, pero no evitan de manera efectiva la proliferación de secretos.
Las fugas de secretos son un desafío de seguridad único diferente de todas las demás vulnerabilidades porque la amenaza de una fuga de secretos existe a lo largo de la vida de un proyecto.
Si nos fijamos en otras vulnerabilidades comunes como XSS, inyección de código, vulnerabilidades en dependencias… Lo común de todas estas vulnerabilidades es que solo suponen un riesgo en la versión actual o de producción de una aplicación. Si una empresa tiene una vulnerabilidad XSS en su código, una vez que el código se ha actualizado y se ha lanzado una nueva versión, esa vulnerabilidad ya no es un problema. Si la organización tiene una dependencia vulnerable, una vez parcheada y actualizada, ya no hay riesgo. Sin embargo, revelar un secreto en git, incluso si se elimina, sigue siendo un riesgo hasta que se revoque. De hecho, las herramientas utilizadas guardan registros de todos los cambios y alguien solo tiene que investigar nuestro historial para descubrir la vulnerabilidad. Las revisiones de código son un buen ejemplo.
Detectar secretos durante las revisiones de código (o no)
Una gran ventaja de git es poder ver de forma rápida y clara los cambios realizados y comparar los estados de código anteriores y propuestos. Por lo tanto, es común creer que si se filtran secretos en el código fuente, por supuesto se detectarán durante una revisión del código o en una solicitud de cambio.
Las revisiones de código son una excelente manera de detectar fallas en la lógica y mantener la calidad del código mediante la aplicación de buenas prácticas de código. Pero no son una forma fiable de detectar filtraciones de secretos en el código fuente. De hecho, las revistas generalmente solo están interesadas en la clara diferencia entre el estado actual y el estado propuesto. Las revisiones de código no tienen en cuenta el historial completo de una rama de desarrollo. Esto es problemático porque las ramas a menudo se limpian antes de una revisión, se elimina el código temporal utilizado para las pruebas, se eliminan los archivos de registro y otros documentos innecesarios para que no terminen en la rama principal. El problema es que están en la historia, a menos que el revisor revise la historia completa de la sucursal, lo que puede ser mucho trabajo, cualquier secreto previamente presente permanecerá en la historia.
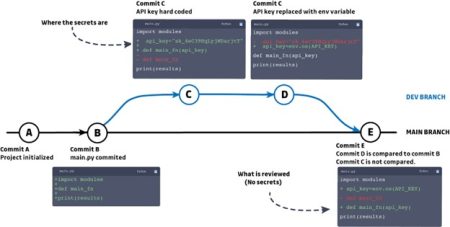
Fig. 1: una versión simplificada de un árbol git que demuestra este problema.
Se crea una nueva rama de desarrollo y el desarrollador, deseoso de actuar rápidamente, codifica secretos en el código fuente (commit C). Después de finalizar los cambios y hacer que la función funcione como se esperaba, limpia su código, elimina los secretos codificados y los reemplaza con variables de entorno.
Soluciones de gestión de secretos
Los sistemas de gestión de secretos son parte de la lucha contra la proliferación de secretos, pero no importa cuán poderosas sean las herramientas y políticas implementadas, si hay alguien involucrado, y siempre lo hay, existe el riesgo de filtrar secretos.
Si una persona quiere ir del punto A al punto B, obviamente elegirá el camino de menor resistencia para llegar allí. Si podemos elegir un camino y evitar obstáculos innecesarios, sin duda lo tomaremos.
La misma lógica se puede aplicar a la gestión de secretos. Cifrar secretos y mantenerlos fuertemente protegidos con control de acceso hace que sea mucho más difícil para los desarrolladores acceder a ellos y distribuirlos. Por lo tanto, es tentador elegir el camino de menor resistencia, que puede incluir codificarlos, almacenarlos en lugares de fácil acceso, compartirlos a través de canales inseguros como sistemas de correo electrónico, guardarlos en archivos de configuración o incluso almacenarlos en wikis internos. .
Introducción a la detección de secretos
Han surgido soluciones de detección de secretos. La proliferación rápidamente acelerada de secretos y su uso en muchos infracciones han llevado a jugadores importantes como GitHub y GitLab a introducir la detección de secretos en sus ofertas de seguridad como una característica independiente.
Sin embargo, la detección de secretos es difícil de configurar. En efecto, es probabilístico, es decir que no siempre es posible determinar qué es un secreto real (o un positivo real).
Necesitamos considerar la probabilidad de que un secreto sea un verdadero positivo en función de múltiples indicadores diferentes y señales débiles. Algunos secretos tienen patrones fijos que se pueden identificar, pero la mayoría no. También pueden tener diferentes juegos de caracteres, diferentes longitudes y aparecer en muchos contextos diferentes. Todo esto hace que sea extremadamente difícil detectar secretos con precisión sin reportar falsos positivos.
Otro aspecto importante de la detección de secretos es elegir una solución capaz de detectar secretos en un perímetro más amplio. No solo en los repositorios controlados por la empresa, sino también en los repositorios personales de los empleados. De hecho, solo el 15% de las filtraciones de secretos ocurren en los repositorios corporativos, el 85% restante ocurre en los repositorios personales de los desarrolladores. Se han producido muchos incidentes de seguridad de alto perfil luego de filtraciones y descubrimientos de secretos en los repositorios de los empleados, incluso en Uber y, más recientemente, en Solarwinds y Codeco.
La forma en que se desarrollan las aplicaciones ha cambiado drásticamente para incluir un sistema distribuido de bloques unidos por secretos. Estos secretos a menudo están codificados en el código fuente porque están diseñados para usarse mediante programación, lo que puede provocar que se filtren. La filtración de secretos es una amenaza única para las organizaciones porque, a diferencia de otras vulnerabilidades, una vez que se ha filtrado un secreto, sigue siendo una amenaza de por vida. Después de todo, permanece accesible en el historial del proyecto. Por esta razón, y porque el software siempre tendrá un elemento humano propenso a errores, las herramientas de seguridad de las aplicaciones actuales no son adecuadas para protegernos de esta nueva amenaza. Esta situación ha dado lugar a un nuevo segmento de seguridad de aplicaciones denominado detección automática de secretos. Aunque simple en concepto, la detección de secretos en el código fuente es intrínsecamente difícil debido a la naturaleza probabilística de los secretos. Además, los secretos pueden filtrarse en activos sobre los que las organizaciones no tienen control, como los repositorios git de los empleados. Por estas razones, las organizaciones deben asegurarse de que la solución que elijan para combatir este problema no solo cuente con un sistema de detección adecuado, sino que también cubra los activos internos y externos a la organización.
___________________
Par mackenzie jacksondefensor del desarrollador GitGuardian
[